Google, Chrome tarayıcısında aktif olarak istismar edilen CVE-2026-125350 kodlu sıfır gün (zero-day) açığını kapatmak için acil bir güvenlik güncellemesi yayınladı. Şirket, açığın gerçek saldırılarda kullanıldığına dair kanıt bulunduğunu doğruladı.
Açık, Chrome’un XML bileşeninde yer alan bir Use-After-Free (UAF) hatasından kaynaklanıyor. XML ayrıştırıcısı bir nesneyi bellekten sildiğinde ilgili referans gösterici temizlenmediği için bellek düzeni saldırganlar tarafından manipüle edilebiliyor. Bu da kötü amaçlı kod çalıştırılmasına kapı aralayabiliyor. Google, açıklamasında “Google, CVE-2026-125350 için yabancı ortamda bir açığın bulunduğunu bilmektedir” ifadesini kullandı ancak saldırının nasıl gerçekleştiğine dair ayrıntı paylaşmadı.
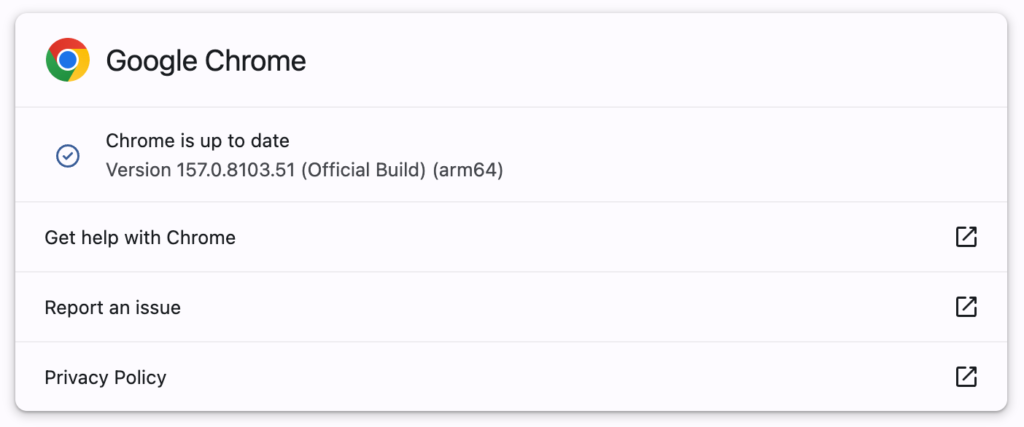
Güncelleme, Windows, macOS ve Linux için kullanıma sunuldu. macOS kullanıcıları 157.0.8103.50/.51, Linux kullanıcıları ise 157.0.8103.50 sürümüne güncelleme yapabilir. Google, yamanın tüm kullanıcılara ulaşmasının günler, hatta haftalar sürebileceğini belirtti; bu nedenle Chrome’un otomatik güncelleme ayarının açık tutulması önem taşıyor.
Bunlar da İlginizi Çekebilir
Bu açık, 2026 yılı içinde Google tarafından kapatılan sekizinci sıfır gün açığı oldu. Yıl boyunca Şubat’ta CSSFontFeatureValuesMap, Mart’ta Skia grafik kütüphanesi ve V8 motorunda iki ayrı açık, Nisan’da Dawn bileşeninde bir açık, Haziran ve Eylül aylarında ise V8 JavaScript motorunda toplam üç farklı açık benzer şekilde yamalanmıştı. Bu sık tekrarlanan tablo, Chrome’un karmaşık motor yapısının saldırganlar için sürekli bir hedef haline geldiğini gösteriyor.
Türkiye’de milyonlarca kullanıcının günlük olarak kullandığı Chrome için bu tür güncellemeler doğrudan önem taşıyor; tarayıcının güncel tutulmaması, saldırganlara açık kapı bırakabilir. Kullanıcıların Chrome’u menüden manuel kontrol ederek en kısa sürede güncellemesi öneriliyor. Benzer sıfır gün sorunları zaman zaman Firefox ve Safari gibi rakip tarayıcılarda da görülse de, Chrome’un geniş kullanıcı tabanı onu saldırganlar için daha cazip bir hedef haline getiriyor.
Kaynak: BleepingComputer
YORUMLAR
(0)