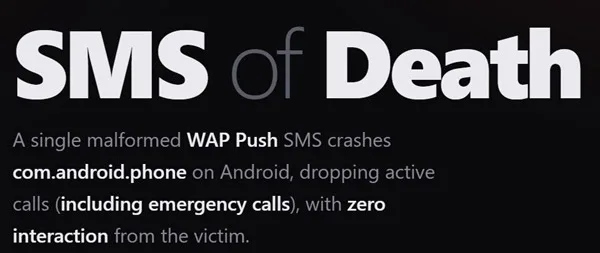
Android cihazları hedef alan ve “SMS of Death” (Ölümcül SMS) olarak adlandırılan yeni bir güvenlik açığı ortaya çıktı; açık, kötü niyetli metin mesajları yoluyla telefonun arama hizmetini çökertebiliyor. Android Authority’nin aktardığına göre bu açık, kurbanın herhangi bir bağlantıya tıklaması veya mesajı açması gerekmeden tamamen uzaktan tetiklenebiliyor.
Açığın en dikkat çekici yönü, kullanıcı müdahalesi gerektirmeden çalışabilmesi. Saldırgan, hedef cihaza özel biçimlendirilmiş mesajlar göndererek telefonun çağrı altyapısını devre dışı bırakabiliyor. Bu da cihazın temel bir işlevini, yani arama yapma ve alma yeteneğini doğrudan etkiliyor.
Tekrarlanan saldırılar telefonu nasıl etkiliyor?
Tek bir kötü niyetli mesaj geçici bir soruna yol açabilirken, saldırının tekrarlanması durumunda durum çok daha ciddi bir hal alıyor. Aktarılan bilgilere göre, art arda gönderilen mesajlar cihazda kalıcı çökmelere ve sürekli yeniden başlatma döngülerine neden olabiliyor. Bu tür bir durumda etkilenen telefonun normal kullanıcı işlemleriyle kurtarılması zorlaşıyor; cihazın teknik destek almadan tekrar düzgün çalışır hale gelmesi mümkün olmayabiliyor.
Bunlar da İlginizi Çekebilir
Eski açıklarla karşılaştırıldığında risk ne kadar büyük?
Geçmişte de SMS tabanlı bazı güvenlik açıkları ortaya çıkmış, ancak bunların çoğu belirli üreticilere veya eski Android sürümlerine özgü kalmıştı. Bu yeni açığın öne çıkan yönü, arama hizmetini doğrudan hedef alması ve en kritik senaryoda acil durum çağrılarını (112/911) dahi kesintiye uğratma potansiyeli taşıması. Bu da açığı, günlük kullanım rahatsızlığının ötesinde gerçek bir güvenlik riski haline getiriyor.
Google‘ın, açık kamuya duyurulmadan aylar önce bir düzeltme geliştirdiği belirtiliyor. Ancak bu yamanın kullanıcı cihazlarına ne zaman ulaşacağı konusunda henüz netlik yok; Android’in güncelleme dağıtım sürecinin parçalı yapısı nedeniyle farklı marka ve modellerin yamayı farklı zamanlarda alması bekleniyor. Türkiye’deki Android kullanıcılarını da doğrudan ilgilendiren bu açık için şirketlerden henüz Türkiye’ye özel bir açıklama yapılmadı.
Sonuç olarak, yama resmi olarak dağıtılana kadar kullanıcıların tanımadıkları numaralardan gelen şüpheli mesajlara karşı temkinli olması ve cihaz güncellemelerini düzenli kontrol etmesi öneriliyor. Bu açık giderilene dek milyonlarca Android kullanıcısı potansiyel bir risk altında kalmaya devam edecek.
Kaynak: Android Authority
YORUMLAR
(0)