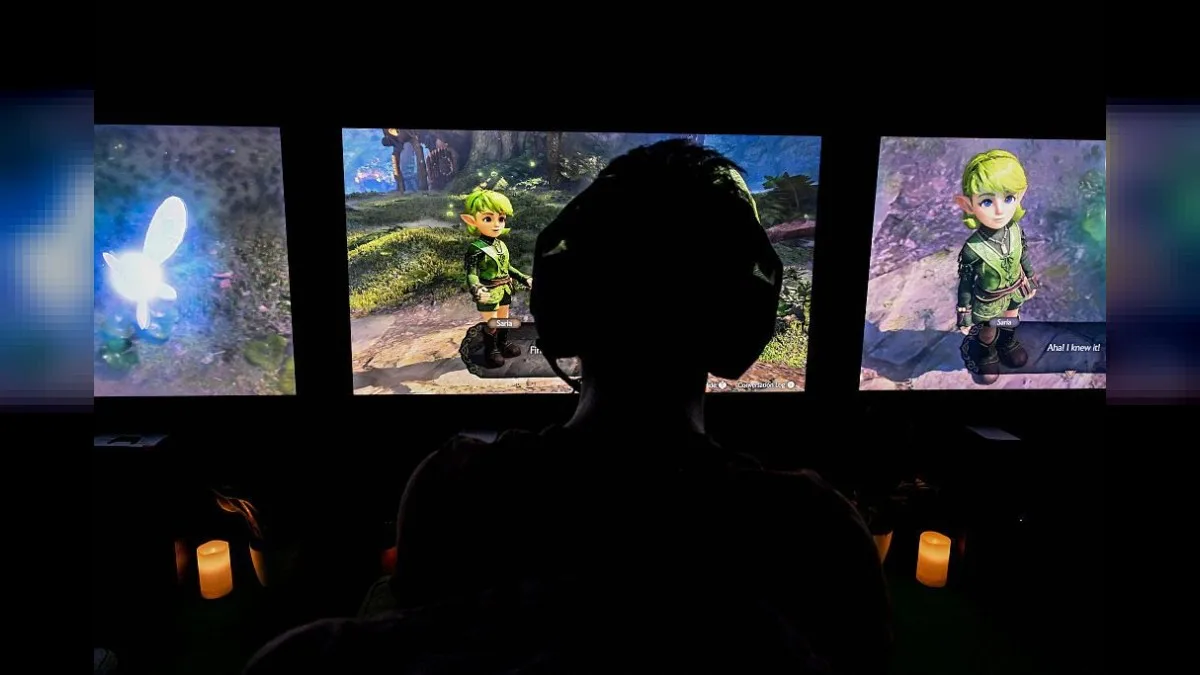
The Legend of Zelda: Ocarina of Time remakesi, Nintendo Switch 2‘de resmi olarak satışa sunulduğu gün korsan kanallarda dolaşmaya başladı. Oyunun hem 1.0.0 sürümü hem de 23 GB ağırlığındaki 1.1.1 güncellemesi, Nintendo’nun kontrolü dışında internette paylaşıldı.
Sızıntının izleri aslında yayın tarihinden birkaç gün öncesine dayanıyor. Fiziksel kopyaların alıcılara erken ulaşmasının ardından, oyuna ait video görüntüleri 1 Kasım’da internette görünmeye başladı. Kısa süre sonra oyun, 0400486024DEC000 sürüm kimliğiyle tam bir Switch 2 ROM dosyası olarak paylaşıldı.
Dosyaların çıkarılmasında kullanılan araçlardan biri, güvenlik araştırmacısı Sammy ‘pepsipu’ Hajhamid tarafından geliştirilen ns2jb adlı yazılım. Bu araç, konsolu fiziksel olarak açmaya gerek kalmadan Switch 2’ye yazılımsal bir jailbreak uyguluyor. Ancak bu bir “bağlantılı” (tethered) jailbreak; yani konsol her yeniden başlatıldığında işlemin tekrar uygulanması gerekiyor. Ayrıca ns2jb, sisteme sınırsız çekirdek erişimi sağlamıyor; bu da aracın yetkilerinin belirli sınırlar içinde kaldığını gösteriyor. Oyuna ait dosyaların çıkarılmasında ‘OunceCake’ adlı başka bir araç da kullanıldı.
Bunlar da İlginizi Çekebilir
Bu ilk vaka da değil. Aynı çıkarma yöntemi daha önce Deltarune‘un tüm bölümleri ve Mario Kart World için de kullanılmıştı. Switch 2, geçtiğimiz yıl Haziran 2025’te satışa sunulduktan yalnızca bir gün sonra farklı bir exploit’in hedefi olmuştu. Nintendo, Ağustos 2026’da bu tür araçların paylaşıldığı 401 GitHub deposunu DMCA bildirimleriyle kaldırtmış, exploit’i tetikleyen SmileBASIC 4 uygulamasını da Nintendo eShop’tan çekmişti. Şirketin bu konudaki kararlılığı, Switch 2’nin güvenliğini ne kadar ciddiye aldığını gösteriyor.
Bazı kullanıcılar sızan dosyayı PC emülatörlerinde çalıştırmayı denese de, bu girişimler renk bozulmaları ve grafik sorunlarıyla sonuçlandı; yani oynanabilir bir deneyimden henüz söz etmek mümkün değil. Nintendo, ne Ocarina of Time sızıntısı ne de ns2jb exploit’i hakkında şu ana kadar resmi bir açıklama yaptı. Türkiye’deki Switch 2 kullanıcılarını doğrudan ilgilendiren bir gelişme olmasa da, konsolun güvenlik açıklarının bu denli hızlı istismar edilmesi, Nintendo’nun donanım koruma stratejisinin ne ölçüde sınandığını ortaya koyuyor. Sony ve Microsoft’un konsollarında benzer jailbreak girişimleri yıllardır sürse de, Switch 2’nin satışa çıktıktan kısa süre sonra bu denli sık hedef alınması dikkat çekici.
Kaynak: Tom's Hardware
YORUMLAR
(0)