Siber güvenlik şirketi Material Security’nin Tehdit Araştırması Ekibi, mid-Ağustos 2026’den bu yana kurumsal kullanıcıların canlı oturumlarını ele geçiren ve çok faktörlü kimlik doğrulamayı (MFA) atlatan büyük çaplı bir kimlik avı kampanyası tespit etti. “Operation CloudFire” adı verilen soruşturma kapsamında yüzlerce kötü niyetli alan adı kapatıldı. Saldırganlar, mağdurlara Google Calendar daveti görünümünde mesajlar gönderiyor; bu davetler BCC yoluyla ya da daha önce iletişim kurulmuş kuruluşlardan geliyormuş gibi gösteriliyor. Sesli mesaj bildirimi, RFP/RFI talebi, mahkeme celbi ve ödeme hatırlatması gibi bahaneler kullanılıyor.
Kampanyanın en dikkat çekici yanı teknik altyapısı. Bağlantıların çoğu gerçek Google altyapısını kullanıyor; saldırganlar Google’ın kendi /url yeniden yönlendiricisi, share.google ve Drive dosya bağlantılarını istismar ediyor. Bir varyant ise Intuit işlem bildirimi görünümüyle yayılıyor. Kurbanlar tıkladığında, gerçek Google oturum açma sayfasının önüne yerleştirilmiş bir ters proxy devreye giriyor ve SMS kodları, kimlik doğrulayıcı uygulama kodları, Google’ın Tap-Yes numara eşleştirmesi ile telefon tabanlı hesap kurtarma adımlarını gerçek zamanlı olarak aktarıp çalıyor. Şubat 2026’den beri kamuya açık belgelenmiş “Nyasher” adlı çerçevenin bu saldırılarda kullanıldığı belirtiliyor.
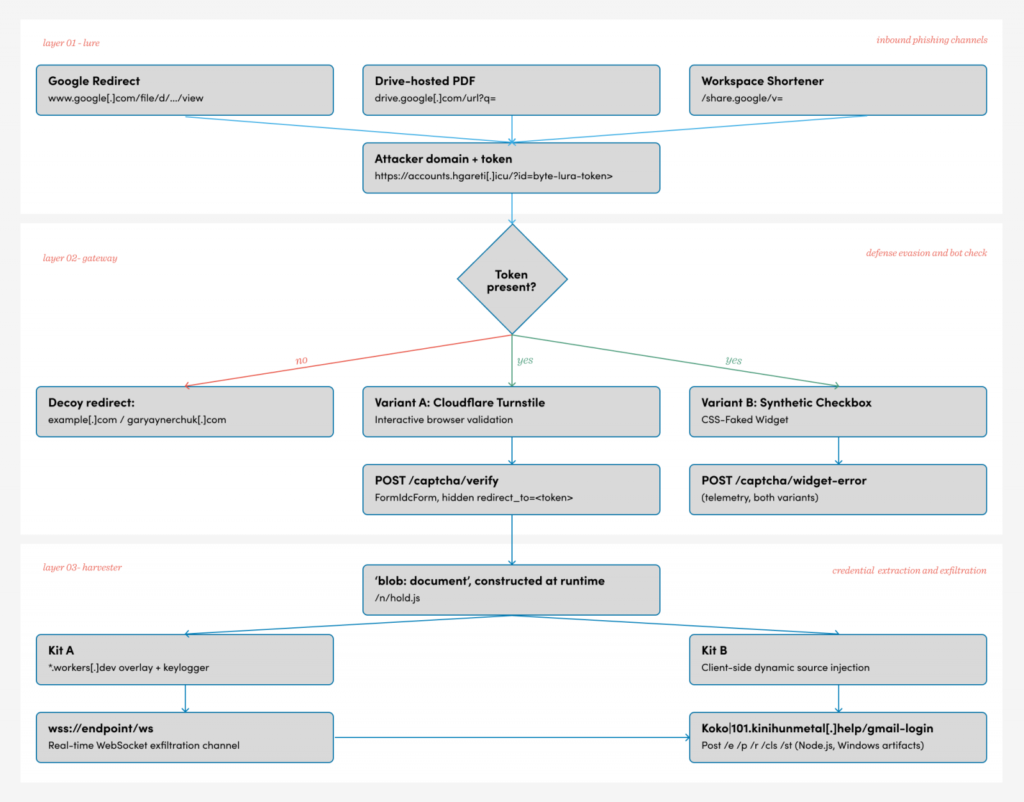
Saldırı altyapısı nasıl işliyordu, nasıl durduruldu?
Material’ın incelemesine göre saldırganlar, kullanılacakları tarihten yalnızca 1-20 gün önce hazırlanan uç noktalar ve çoğu zaman kullanım anından sadece bir gün önce kaydedilen alan adlarıyla hareket ediyordu. Bir örnekte, kapsamlı bir joker (wildcard) sertifika, ilgili alan adının kaydından sadece 46 dakika önce verilmişti. Bu hızlı döngü, herhangi bir bileşeni engellemenin saldırganlara maliyetinin birkaç dolar ve bir öğleden sonralık emekten ibaret olduğu anlamına geliyordu; bu da klasik engelleme yöntemlerini büyük ölçüde etkisiz bırakıyordu.
Bunlar da İlginizi Çekebilir
Ağustos ayında kampanya tanımlandıktan sonra Material, kötü niyetli mesajların yüzde 99’undan fazlasını engellemeyi başardığını, yanlış sınıflandırma oranının ise binde bir seviyesinde kaldığını açıkladı. Eylül sonunda ise kural ayarlamalarının, model yeniden eğitimlerinin ve ajan güncellemelerinin sorunu kökten çözmeyeceği sonucuna varan ekip, Cloudflare’in kötüye kullanım raporlama sistemi üzerinden saldırı altyapısını doğrudan hedef almaya başladı. Cloudflare, sahte başlıklı Google oturum açma sayfalarını doğrulayarak kendi kimlik avı uyarı sistemini bu adreslere uyguladı; böylece raporlanan bağlantılara tıklayan herkes, Material müşterisi olsun olmasın bir uyarıyla karşılaştı.
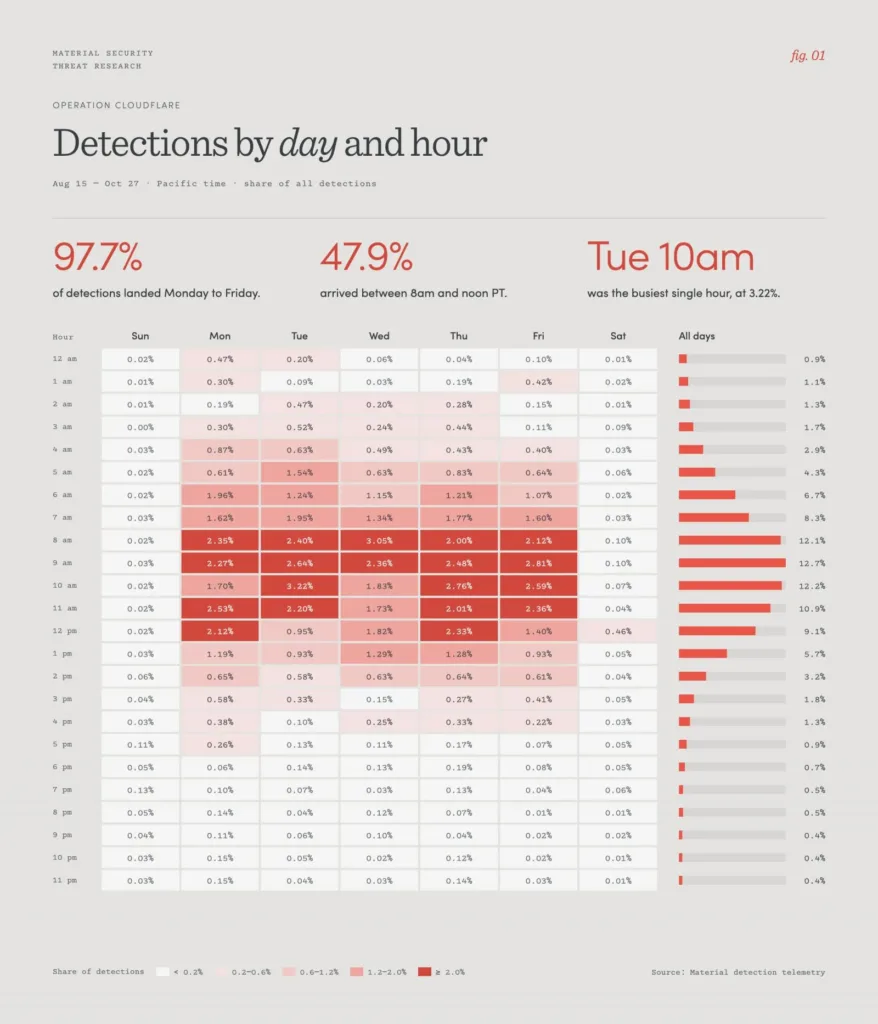
Bir aylık dönemde, veri paylaşmayı kabul eden müşterilerden toplanan rakamlara göre 68.676 kampanya mesajı engellendi, 2.112 benzersiz kötü niyetli URL analiz edildi, 897 benzersiz alan adı kapatıldı ve 6.354 kök alana ait 8.570 ihlal edilmiş gönderici adresi tespit edildi. Gönderim yoğunluğunun ABD iş saatlerini takip ettiği, zamanla tema odağının takvim davetlerinden Google Drive dosya paylaşım davetlerine kaydığı gözlemlendi.
Araştırmacılar, saldırı altyapısı içinde tamamlanmamış ama canlı Google koduyla birlikte dağıtılmış bir Microsoft 365 markalı dalı bulduklarını, ancak bu şekillendirme yolunun henüz etkinleştirilmediğini belirtiyor. Bu durum, grubun şu anda dağılmış görünse de farklı bir markayla geri dönebileceğine işaret ediyor. Türkiye’deki kurumsal Google Workspace kullanıcıları için mesaj açık: bilinmeyen takvim davetlerine tıklamadan önce gönderen ve bağlantı adresini dikkatle kontrol etmek, kısa vadede en etkili savunma yöntemi olmaya devam ediyor.
Kaynak: BleepingComputer
YORUMLAR
(0)