GitLab, geçtiğimiz aylarda art arda kritik güvenlik açıklarıyla gündeme gelmişti; şimdi ise CI/CD altyapısındaki yeni bir zafiyet nedeniyle binlerce sunucu aktif saldırı altında. CVE-2026-97229 kodlu açık, GitLab’ın CI/CD Regular Expression Compiler bileşeninde bulunan bir integer overflow hatasından kaynaklanıyor ve kimliği doğrulanmamış bir saldırganın özel olarak hazırlanmış bir normal ifade (regex) aracılığıyla sunucuda keyfi kod çalıştırmasına izin veriyor.
Yama yayımlandı ama saldırılar durmadı
GitLab, 12 Ekim’de bu açığı kapatan bir güvenlik yaması yayımladı. Community Edition (CE) ve Enterprise Edition (EE) için 19.4.2, 19.3.5 ve 19.2.8 sürümleri güvenlik düzeltmesini içeriyor. GitLab.com zaten yamalı sürümü çalıştırdığından bulut müşterileri risk altında değil; GitLab Dedicated kullanıcılarının da ayrıca bir işlem yapmasına gerek yok. Buna rağmen kendi sunucularında GitLab barındıran kurumsal kullanıcıların kısa sürede güncelleme yapması gerekiyor.
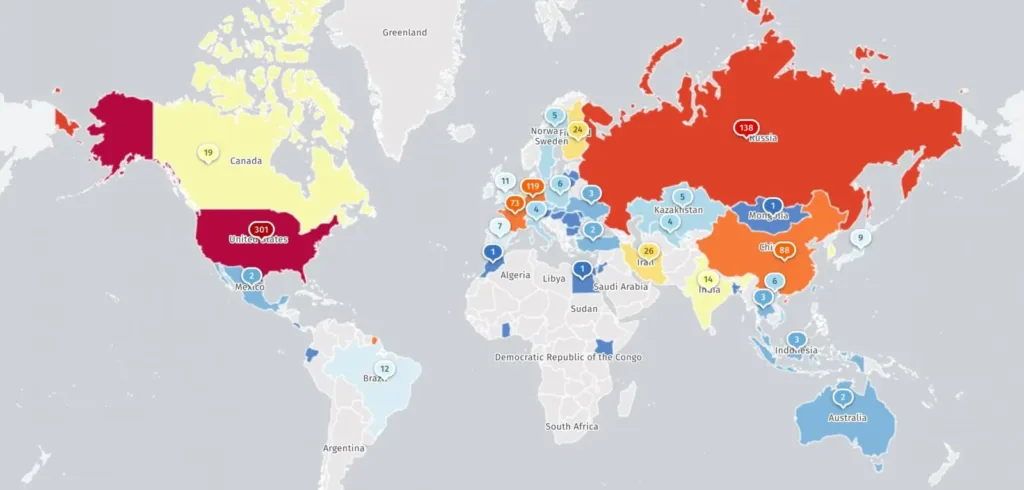
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), açığın gerçek saldırılarda istismar edildiğini doğrulayarak CVE-2026-97229’u Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Ajans, federal kurumları sunucularını pazar gününe kadar güvenli hale getirmeye çağırdı. Güvenlik izleme hizmeti Shadowserver ise günlük olarak takip ettiği yaklaşık 39.000 GitLab sunucusundan 1.000’den fazlasının hâlâ yamalanmamış olduğunu ve devam eden saldırılara maruz kaldığını tespit etti. Ayrıca güvenlik araştırma şirketi watchTowr, saldırganların zafiyetli sunucuları bulmak için tarama yapmaya çoktan başladığını bildirdi.
Bunlar da İlginizi Çekebilir
Bu, GitLab’ın son bir yılda karşılaştığı tek ciddi açık değil. Ocak 2026’da iki faktörlü kimlik doğrulamayı atlatmaya izin veren yüksek önemli bir açık (CVE-2026-0723), Eylül 2026’da ise depo commit API’si üzerinden kimlik bilgilerinin çalınmasına olanak tanıyan maksimum önemli bir açık (CVE-2026-85706) ortaya çıkmıştı. Shadowserver verilerine göre, maksimum önem derecesine sahip bir başka açık olan CVE-2026-110264 için ise 11.300’den fazla sunucu hâlâ risk altında. Kasım 2021’den bu yana CISA, GitLab’a ait toplam altı güvenlik açığını KEV kataloğuna eklemiş durumda; bunlardan biri daha önce fidye yazılımı saldırılarında kullanılmıştı.
GitLab’ın 70 milyondan fazla kayıtlı kullanıcısı ve Fortune 100 şirketlerinin yarısından fazlasını kapsayan geniş bir kurumsal kullanıcı tabanı bulunuyor; bu da platformu saldırganlar için cazip bir hedef haline getiriyor. GitHub ve Bitbucket gibi rakip DevOps platformları da zaman zaman benzer güvenlik sorunlarıyla karşılaşsa da, GitLab’ın kısa aralıklarla tekrarlanan kritik açıkları, kurum içi (self-hosted) sunucu işleten şirketler için yama yönetiminin ne kadar kritik olduğunu bir kez daha gözler önüne seriyor. Türkiye’de GitLab kullanan kurumların da sunucu sürümlerini kontrol edip gecikmeden güncellemesi öneriliyor.
Kaynak: BleepingComputer
YORUMLAR
(0)